
KI-Agenten handeln auf Basis dessen, was sie lesen. Kontrollieren Sie, was sie lesen können.
Rovo, Claude, ChatGPT und Cursor lesen Jira und Confluence über den MCP-Server von Atlassian. Der Content Retention Manager lässt Inhalte gemäß Richtlinie ablaufen, archiviert, sperrt oder löscht sie, damit Agenten mit aktuellen Inhalten arbeiten und Sie dank eines unveränderlichen Protokolls jeder Löschung jederzeit audit-bereit bleiben.

Was schiefgeht, wenn Agenten alles lesen
Die Lösung setzt an der Quelle an: Bestimmen Sie, was überhaupt noch gelesen werden darf.
Zwei Ergebnisse durch eine Richtlinie
- Regulatorische Sicherheit: Automatisieren Sie die Einhaltung von ISO/SOC2-Vorgaben mit prüfbereiten Protokollen und rechtssicherer Löschung.
- Genauigkeit von KI-Agenten: Agenten und MCP-Clients lesen nur aktuelle, freigegebene Inhalte, sodass Antworten und Aktionen auf dem basieren, was tatsächlich noch gültig ist.
- Risikominimierung: Verkleinern Sie den Umfang bei Discovery-Prozessen und die Angriffsfläche durch die Beseitigung abgelaufener oder herrenloser Inhalte.
- Kosteneffizienz: Weniger veraltete Seiten bedeuten weniger Token-Verbrauch für obsoleten Content sowie geringeren Speicher- und Backup-Aufwand.
- Betriebsleistung: Verbessern Sie die Reaktionszeiten von Confluence und Jira und verkürzen Sie Wartungsfenster.
So löst der Content Retention Manager das Problem
Aufbewahrung, die Agenten präzise hält und Ihre Audits sauber. Der Content Retention Manager von Opus Guard setzt Richtlinien direkt an der Quelle durch, sodass jeder Connector dieselben bereinigten Inhalte sieht.

Aufbewahrungsrichtlinien automatisieren
Definieren Sie zeit- und ereignisbasierte Regeln für Bereiche und Projekte. Abgelaufene Inhalte werden aus dem Zugriffsbereich aller Agenten und MCP-Clients entfernt, bei Bedarf mit vorheriger Archivierung.
Governance delegieren
Richten Sie beliebig viele Gruppen von geschulten Inhaltsadministratoren sowie Inhaltsverantwortlichen ein, die die Inhalte am besten kennen, um Aufbewahrungsentscheidungen zu treffen und vor einer tatsächlichen Löschung Überprüfungen oder Sperren durchzuführen.
Entdecken, prüfen, klassifizieren, berichten
Unveränderlicher, exportierbarer Nachweis der Löschung & Richtlinienkonformität für alle Prüfer – ob rechtlich oder für Audits.
Kontrolle → Praxis in der Atlassian-Quelle → Opus Guard-Funktion → Export von Nachweisen für prüfungsreife Reviews.
Kontrollieren Sie, was KI-Agenten lesen können
Bereinigen Sie veraltete Inhalte direkt an der Quelle, damit Rovo, Claude, ChatGPT und Cursor präzise und vertrauenswürdig bleiben – auch über den Rovo MCP-Server.
Klassifizierungs-Blueprints abgestimmt auf ISO-/SOC-/Datenschutz-Frameworks
Unbegrenzte Auswahl an hierarchischen Inhaltsklassifizierungstypen und Aufbewahrungsrichtlinien.
Entwickelt für KI-Governance
SOC 2, ISO 27001 & ISO 42001 (KI-Governance) Ausrichtung für Datenherkunft, Datenminimierung und exportierbare Nachweisketten.
Prinzip der minimalen Rechtevergabe
Abgestimmt auf Confluence- & Jira-Berechtigungen mit prüfbarem Zugriff, keine externen Datenspeicher.
Rundgang durch den Content Retention Manager
Häufig gestellte Fragen
Wie reduziert die Datenaufbewahrung das Risiko bei ISO- / SOC 2-Audits?
Können wir nachweisen, dass abgelaufene Inhalte gemäß den Richtlinien gelöscht wurden?
Wie wirkt sich die Datenaufbewahrung auf Agenten und MCP-Clients aus?
Senkt die Datenaufbewahrung die Betriebskosten für Agenten?
Wie fügt sich Opus Guard in unser bestehendes Information-Governance-Programm ein?
Welche Felder sind in den Exporten für Überprüfungen und Audits enthalten?
Hilft das auch Rovo, Claude, ChatGPT und Cursor?
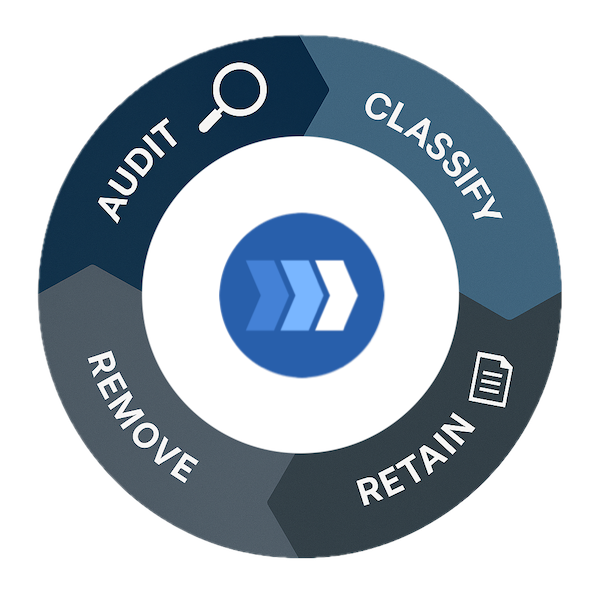
Governance, die mit Ihren Agenten Schritt hält
Der Content Retention Manager ist Ihr wichtigstes Werkzeug zur Überwachung und Steuerung des Dokumentenlebenszyklus. Er stellt sicher, dass Informationen konform und gemäß Ihren definierten Aufbewahrungsrichtlinien gespeichert, gepflegt und gelöscht werden.
„Großartig. Ich habe mich schon immer gefragt, warum das keine Funktion in Confluence ist, und jetzt habe ich einen Weg gefunden, es umzusetzen!“
Opus Guard ist Ihr vertrauenswürdiger Partner für Datenaufbewahrung
Opus Guard ist SOC 2 Typ II zertifiziert und basiert vollständig auf der eigenen SOC 2 zertifizierten Infrastruktur von Atlassian. Wir führen regelmäßig Tests und Audits durch, die unseren Kontrollen unterliegen.

„Runs on Atlassian“ ist eine spezielle Kategorie von Apps im Atlassian Marketplace, die auf Atlassian Forge basieren. Diese Apps • werden auf der Plattform von Atlassian gehostet • speichern Daten innerhalb von Atlassian • sind konform mit der Datenresidenz.

Atlassian Cloud Fortified-Apps bieten zusätzliche Sicherheit, Zuverlässigkeit und Support durch: • Teilnahme an Cloud-Sicherheitsprogrammen • Regelmäßige Zuverlässigkeitsprüfungen • 24-Stunden-Support-Reaktionszeit und mehr: verifiziert durch Atlassian
Datenresidenz & Datenschutz
Unterstützt die Atlassian-Datenresidenz. Entspricht den DSGVO/CCPA-Prinzipien zur Datenminimierung und Speicherbegrenzung – keine Kopien außerhalb der Plattform.
Nachvollziehbare Löschung & Nachweise
Richtlinienbasierte Archivierung und Löschung mit exportierbaren Audit-Protokollen für behördliche Prüfungen.
Design nach dem Prinzip der minimalen Rechtevergabe
Berechtigungen sind auf das für die Klassifizierung, Prüfung, Archivierung und Löschung in Confluence & Jira erforderliche Minimum beschränkt.
ISO-Konformität
Governance im Einklang mit den Praktiken nach ISO 27001 (Informationssicherheit) und ISO 42001 (KI-Governance).
Agenten sind nur so gut wie die Inhalte, die sie lesen
Perspektiven von Opus Guard zu Aufbewahrungsfristen, KI-Genauigkeit und den Governance-Grundlagen für agentenbereites Jira und Confluence.
Übernehmen Sie noch heute die Kontrolle über Ihre Daten
Bestimmen Sie, was Ihre KI lesen darf. Starten Sie kostenlos für bis zu 10 Nutzer oder testen Sie 30 Tage lang mit einer beliebigen Teamgröße.